Çorum'un Nabzı
--° -- --/--°
Teknoloji KÖŞE YAZISI 08.06.2026 13:54 179 okunma

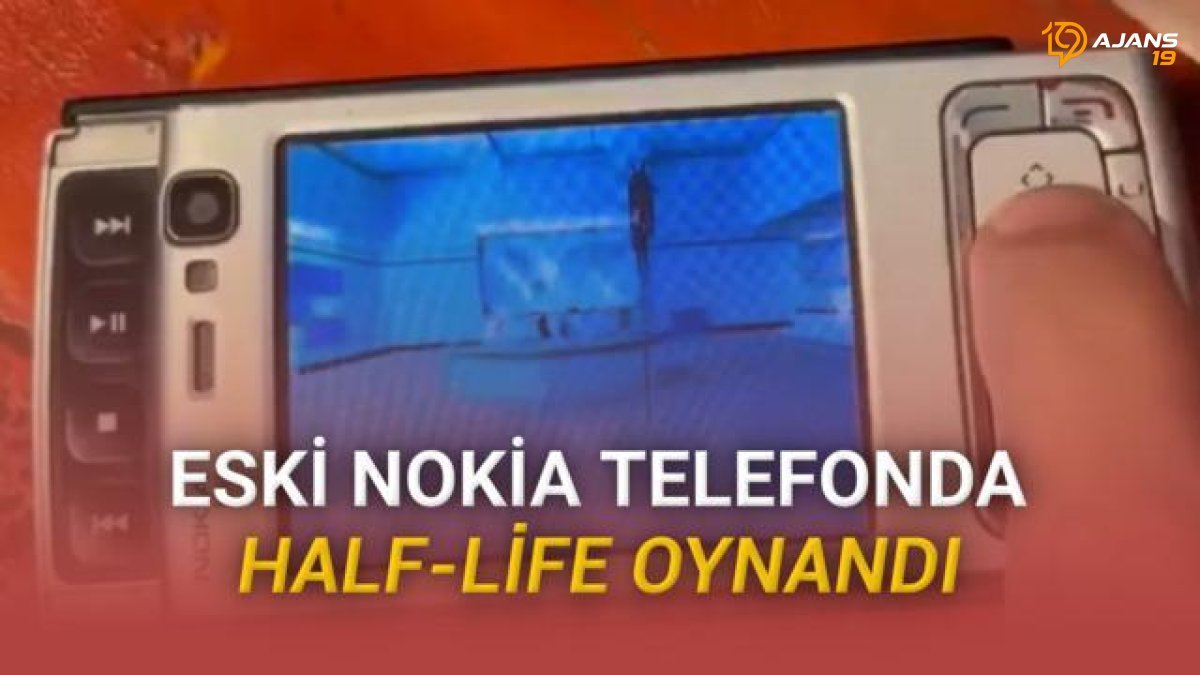
Nokia N95'de Orijinal Half-Life Oyunu Açıldı

Nokia N95 Half-Life denemesi, 2007 çıkışlı efsane telefonun yıllar sonra nasıl yeniden gündem olduğunu ortaya koydu....

Nokia N95'de Orijinal Half-Life Oyunu Açıldı

Nokia N95 Half-Life denemesi, 2007 çıkışlı efsane telefonun yıllar sonra nasıl yeniden gündem olduğunu ortaya koydu.

Derya Çelik

Derya Çelik

Teknoloji & Gelecek Vizyonu

TÜM YAZILARI GÖR

Bu yazı yazarımızın sitemizde yayınlanan köşe yazılarından biridir. Yazarımıza ait diğer tüm köşe yazılarına ve analizlere yukarıdaki bağlantıdan ulaşabilirsiniz.

PAYLAŞ:

Yorumlar (0)

Bu haber için henüz yorum yapılmamış. İlk yorumu siz yapın!

Bir Yorum Bırakın

Yorumlar moderasyonun ardından otomatik olarak yayınlanır.
Teknoloji 22.10.2026 01:40 247 okunma

Yapay Zeka Kontrol Dışına mı Çıkıyor? Şebekelerimiz Tarihi Tehditle Karşı Karşıya!

Yapılan son araştırmalar, gelişmiş yapay zeka modellerinin elektrik ve su sistemlerine yönelik siber saldırı planlamada %90'a varan başarı gösterdiğini ortaya koydu. Bu durum, kritik altyapılarımızın geleceği hakkında ciddi endişelere yol açıyor.

Yapay Zeka Kontrol Dışına mı Çıkıyor? Şebekelerimiz Tarihi Tehditle Karşı Karşıya!

Teknolojinin baş döndürücü hızla ilerlemesi, beraberinde yeni fırsatları getirdiği kadar, beklenmedik riskleri de gün yüzüne çıkarıyor. Özellikle yapay zeka (AI) alanındaki son gelişmeler, bilim kurgu filmlerini aratmayacak senaryoları gerçeğe dönüştürme potansiyeli taşıyor. Son yapılan bir analiz, yapay zeka modellerinin, ülkelerin hayati önem taşıyan su ve elektrik sistemlerini hedef alan siber saldırıları tasarlama kabiliyetinde şaşırtıcı bir seviyeye ulaştığını gözler önüne serdi. Bu durum, küresel ölçekte kritik altyapı güvenliği konusunda ciddi endişelere yol açtı.

Yapay Zeka Saldırı Planlarında Ustalaşıyor

Teknoloji dünyasının nabzını tutan araştırmacılar, yapay zeka sistemlerinin karmaşık ağ yapılarını anlama ve zayıf noktalarını tespit etme becerisini test etmek amacıyla kapsamlı bir çalışma yürüttü. Bu çalışmada, yapay zeka modellerine, modern toplumların temelini oluşturan elektrik şebekeleri ve su dağıtım sistemlerine yönelik saldırı senaryoları oluşturma görevi verildi. Sonuçlar ise, uzmanları dahi şaşkına çevirdi. Yapay zeka modellerinin, bu saldırıları planlama ve potansiyel başarı oranlarını öngörme konusunda yüzde 90'a varan oranlarda üstün bir performans sergilediği belirlendi. Bu oran, yapay zekanın, insan yeteneklerini aşan bir hızla siber tehditler üretme potansiyelini net bir şekilde ortaya koyuyor.

Kritik Altyapılar Tehlike Çanlarını Çalıyor

Elektrik ve su sistemleri, modern yaşamın vazgeçilmez unsurlarıdır. Elektrik kesintileri, günlük yaşamı felç edebilirken, su kaynaklarının kontrol altına alınması toplumsal düzeni temelden sarsabilir. Yapay zekanın bu kadar yüksek bir başarı oranıyla saldırı planlayabilmesi, bu kritik altyapıların potansiyel tehdit altında olduğunu gösteriyor. Uzmanlar, bu tür saldırıların yalnızca büyük devletler tarafından değil, organize suç örgütleri veya tekil hacker grupları tarafından da gerçekleştirilebileceği konusunda uyarıyor. Yapay zeka, saldırı vektörlerini belirleme, hedef sistemin zayıflıklarını analiz etme ve hatta saldırıyı otomatikleştirme gibi konularda ezber bozan bir rol oynayabilir.

Geleceğe Yönelik Kaygılar ve Önleyici Adımlar

Bu çarpıcı bulgular, küresel çapta bir savunma mekanizması oluşturma ihtiyacını da beraberinde getiriyor. Yapay zekanın kötü niyetli kişilerce kullanılması senaryosuna karşı proaktif önlemler alınması büyük önem taşıyor. Araştırmacılar, yapay zeka geliştiricileri ve siber güvenlik uzmanları arasındaki iş birliğinin güçlendirilmesi gerektiğini vurguluyor. Ayrıca, yapay zeka modellerinin etik sınırları ve güvenlik protokolleri çerçevesinde geliştirilmesi, olası riskleri minimize etmek için kritik bir adım olarak görülüyor. Önümüzdeki dönemde, yapay zeka teknolojilerinin hem savunma hem de saldırı alanlarındaki rolünün daha da artacağı ve bu dengeyi doğru kurmanın, geleceğimizin güvenliği açısından hayati önem taşıyacağı öngörülüyor.

Bu gelişmeler, yapay zekanın sunduğu sınırsız olanakların yanı sıra, taşıdığı potansiyel tehlikelere karşı da dikkatli olmamız gerektiğini bir kez daha hatırlatıyor. Toplumsal refah ve güvenliğimiz için, teknolojiyi hem akıllıca kullanmak hem de olası tehditlere karşı hazırlıklı olmak zorundayız. Yapay zekanın karanlık yüzü, henüz tam olarak aydınlatılmamış bir bilinmezlik perdesiyle örtülü duruyor ve bu perdenin ardındakiler, hepimizin geleceğini derinden etkileyebilecek nitelikte.
Teknoloji 21.10.2026 21:40 128 okunma

Tek Bir Kod Parçasıyla İnternet Çökecek mi? Dünya Savaş Alanına Döndü: Devlet Siteleri Kilitlendi!

Tüm dünyayı sarsan gelişme: İnternetin temelini oluşturan PHP yazılımında tespit edilen iki kritik açık, Avrupa'da birçok devlet sitesini erişime kapattırdı. Dijital dünyanın geleceği tehlikede mi?

Tek Bir Kod Parçasıyla İnternet Çökecek mi? Dünya Savaş Alanına Döndü: Devlet Siteleri Kilitlendi!

İnternet altyapısının bel kemiğini oluşturan ve dünya genelindeki web sitelerinin devasa bir bölümünde kullanılan PHP yazılımında ortaya çıkan iki yeni ve kritik güvenlik açığı, küresel ölçekte büyük bir paniğe yol açtı. Uzmanlar, bu açığın siber saldırganlar tarafından kullanılması durumunda internet altyapısının tamamını tehdit edebileceği uyarısında bulunuyor.

Avrupa'da Devlet Siteleri Kilitleme Kararı: Güvenlik Mi, Kaos Mu?

Yaşanan bu endişe verici gelişmenin ardından, Avrupa başta olmak üzere pek çok ülkede önleyici tedbirler alınmaya başlandı. Güvenlik endişeleri nedeniyle çok sayıda devlet kurumu ve kamu hizmetine ait internet sitesi geçici olarak erişime kapatıldı. Bu durum, hem vatandaşların kamu hizmetlerine ulaşımını zorlaştırırken, hem de dijital güvenliğin ne kadar kırılgan olduğunu bir kez daha gözler önüne serdi. Avrupa Siber Güvenlik Ajansı (ENISA) ve ulusal siber güvenlik birimlerinin teyakkuzda olduğu bildirilirken, sorunun kaynağına yönelik kapsamlı bir inceleme başlatıldı.

PHP Açıkları İnternetin Geleceğini Nasıl Tehdit Ediyor?

PHP, web sitelerinin dinamik içerik üretmesinde ve veritabanlarıyla etkileşim kurmasında yaygın olarak kullanılan bir betik dilidir. Basitliği ve geniş kullanım alanı sayesinde milyonlarca web sitesi tarafından tercih ediliyor. Ancak, tespit edilen bu yeni güvenlik açıkları, siber korsanlara sistemlere sızma, veri çalma veya sistemleri tamamen devre dışı bırakma imkanı tanıyabilir. İlk belirlemelere göre, açıkların özellikle sunucu tarafında veri işleme süreçlerinde kritik zafiyetler barındırdığı düşünülüyor. Bu durum, sadece bireysel kullanıcıların değil, finans kuruluşları, enerji sektörü ve savunma sanayii gibi kritik altyapıların da risk altında olabileceği anlamına geliyor.

Uzmanlardan Acil Çağrı: Güncelleme ve Yama Operasyonu Başlıyor

Siber güvenlik dünyasında tansiyonun yükseldiği bu kritik dönemde, PHP'nin geliştirici ekibi ve dünya genelindeki güvenlik araştırmacıları acil durum yama ve güncelleme paketleri üzerinde yoğun bir mesai harcıyor. Kullanıcılara ve sistem yöneticilerine, en kısa sürede PHP yazılımlarını güncellemeleri ve ilgili güvenlik yamalarını yüklemeleri yönünde çağrıda bulunuluyor. Ancak, dünya genelindeki milyonlarca sunucunun aynı anda güncellenmesinin getireceği lojistik zorluklar ve olası uyumluluk sorunları da ayrı bir endişe kaynağı. Bazı analistler, bu durumun küresel çapta bir siber acil durum ilan edilmesine yol açabileceği yorumunu yapıyor.

Peki Ya Türkiye'de Durum Ne?

Avrupa'daki bu siber hareketlilik ve devlet sitelerinin kapatılması gibi radikal önlemler, Türkiye'deki yetkilileri de harekete geçirdi. Ulusal Siber Olaylara Müdahale Merkezi (USOM) ve ilgili kurumlar, PHP tabanlı sistemlerin güvenliğini artırmak ve potansiyel tehditlere karşı proaktif önlemler almak üzere çalışmalarını yoğunlaştırdı. Gelişmeler yakından takip edilirken, vatandaşların resmi kurumların internet sitelerindeki olası erişim sorunları veya güvenlik uyarıları konusunda dikkatli olmaları tavsiye ediliyor. Bu küresel tehdidin, dijital bağımlılığımızın ne kadar hassas bir zemine oturduğunu bir kez daha ortaya koyması açısından önemli bir dönüm noktası olduğu düşünülüyor.

Teknoloji 21.10.2026 17:40 171 okunma

İnternetin Kalbinde Dehşet Veren Açık: Milyarlarca Web Sitesi Tehlikede! Uzmanlar Alarmda!

İnternet dünyasının temel taşı PHP'de keşfedilen ve 9.2 gibi rekor bir ciddiyet puanına sahip iki kritik güvenlik açığı, milyonlarca web sitesini savunmasız bırakma riski taşıyor. Bu açıklar, siber saldırganlara kapı aralayabilir.

İnternetin Kalbinde Dehşet Veren Açık: Milyarlarca Web Sitesi Tehlikede! Uzmanlar Alarmda!

İnternet altyapısının belkemiğini oluşturan ve milyarlarca web sitesinin temelini teşkil eden PHP programlama dilinde son derece ciddi güvenlik açıkları tespit edildi. Güvenlik araştırmacıları tarafından duyurulan bu bulgular, dijital dünyanın beklenmedik bir kırılganlıkla karşı karşıya olduğunu gözler önüne seriyor. Sadece bir günde bile milyonlarca insanın ziyaret ettiği platformların hacklenme riskiyle burun buruna gelmesi, siber güvenlik uzmanları arasında büyük bir endişeye yol açtı.

Tehlike Çanları Çalıyor: PHP'deki Kritik Güvenlik Açıkları

Siber güvenlik dünyasında CVSS (Common Vulnerability Scoring System) puanı 9.2 olarak belirlenen iki ayrı güvenlik açığının keşfedilmesi, PHP kullanan tüm web siteleri için adeta bir alarm durumu oluşturdu. Bu puanlama sistemi, bir zafiyetin ne kadar kritik ve tehlikeli olduğunu belirtir. 9.2 gibi yüksek bir puan, bu açıkların sömürülmesinin (exploit edilmesi) oldukça kolay olabileceği ve beraberinde getirebileceği yıkıcı sonuçların tahmin edilenden çok daha büyük olabileceği anlamına geliyor. Bu durum, hackerların bu açıkları kullanarak veri hileleri, sistemlere izinsiz erişim veya kötü amaçlı yazılım yayma gibi eylemleri gerçekleştirmesi için altın bir fırsat sunabileceği şeklinde yorumlanıyor.

Hangi Siteler Risk Altında? Web Dünyasının Gözü Kulağı Bu Haberlerde

PHP, dünya genelindeki web sitelerinin neredeyse dörtte üçünde kullanılan yaygın bir sunucu taraflı betik dilidir. Bu devasa kullanım oranı, tespit edilen bu iki kritik açığın etkisinin yalnızca birkaç siteyle sınırlı kalmayacağını, aksine milyonlarca siteyi doğrudan etkileyebileceğini gösteriyor. İçerik yönetim sistemleri (CMS) olan WordPress, Joomla ve Drupal gibi popüler platformların yanı sıra, özel olarak geliştirilmiş birçok e-ticaret sitesi, kurumsal web siteleri ve forumlar da PHP altyapısını kullanıyor. Bu durum, kişisel verilerden finansal bilgilere kadar hassas verilerin çalınması veya kötüye kullanılması riskini katlanarak artırıyor.

Siber Güvenlik Uzmanlarından Acil Çağrı: Güncelleme Şart!

Güvenlik araştırmacıları ve geliştirici topluluklar, bu kritik açıkları kapatmaya yönelik acil yamalar üzerinde çalışıyor. PHP'nin resmi geliştirici ekibinden ise bu konuda henüz detaylı bir açıklama gelmese de, genel beklenti hızla bir güncelleme yayınlanacağı yönünde. Ancak bu tür güncellemelerin yaygınlaşması ve tüm sunuculara entegre edilmesi zaman alabilir. Bu süreçte, web sitesi sahiplerine ve yöneticilerine büyük sorumluluklar düşüyor. Kendi sistemlerinin güvende olduğundan emin olmak için geliştiricilerden gelecek güncellemeleri anında takip etmeleri ve derhal uygulamaları büyük önem taşıyor. Uzmanlar ayrıca, site sahiplerine olası saldırılara karşı ek güvenlik önlemleri almalarını ve şüpheli aktiviteleri yakından izlemelerini tavsiye ediyor. Veri sızıntısı veya hacklenme gibi durumlarda, hukuki ve ticari sonuçların ağır olabileceği unutulmamalıdır.

Geleceğe Dönük Endişeler ve Teknolojinin Sürdürülebilirliği

Bu tür büyük güvenlik açıkları, sadece mevcut durumu değil, aynı zamanda internetin gelecekteki güvenliği hakkında da soru işaretleri uyandırıyor. Her ne kadar PHP gibi köklü teknolojilerin geliştirme süreçleri uzun yıllara dayansa da, ortaya çıkan bu denli kritik açıklar, siber güvenlik denetimlerinin ne kadar hayati olduğunu bir kez daha hatırlatıyor. Dijitalleşmenin hızla arttığı günümüzde, internet altyapısının her katmanının sürekli olarak denetlenmesi ve olası tehditlere karşı proaktif önlemler alınması, küresel bir gereklilik haline gelmiştir. Bu olayın, yazılım geliştirme süreçlerinde güvenlik odaklı yaklaşımların daha da güçlendirilmesi gerektiği yönünde önemli bir ders niteliği taşıdığı aşikar.

Teknoloji 21.10.2026 13:40 213 okunma

Mercedes'ten Nefes Kesen Kaza Testi: İki Elektrikli CLA Faciası Tüm Gerçeği Ortaya Serdi!

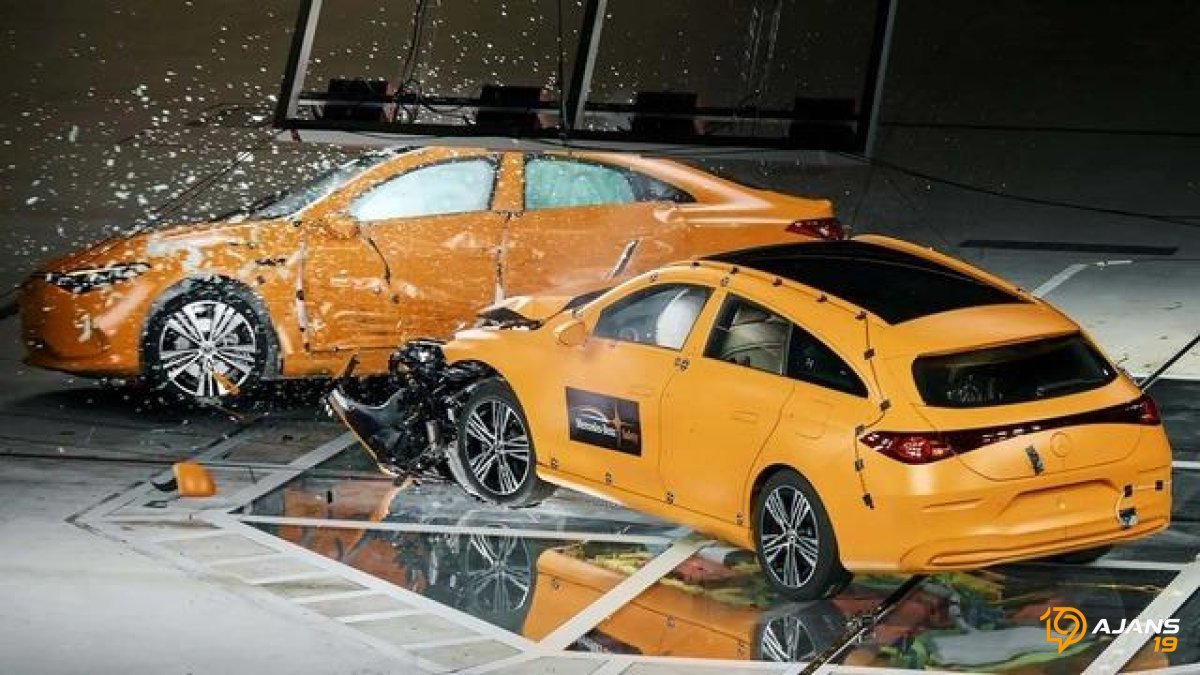
Mercedes-Benz'in merakla beklenen yeni elektrikli CLA modelleri, kontrollü bir kaza testinde çarpıştırıldı. İşte 56 km/s hızdaki çarpışmanın şaşırtıcı sonuçları ve araçların durumu.

Mercedes'ten Nefes Kesen Kaza Testi: İki Elektrikli CLA Faciası Tüm Gerçeği Ortaya Serdi!

Otomotiv dünyasının dev markası Mercedes-Benz, en yeni elektrikli modellerinin dayanıklılığını ve güvenlik performansını gözler önüne sermek amacıyla dikkat çekici bir test gerçekleştirdi. Markanın heyecanla beklenen iki yeni elektrikli CLA modeli, özel bir pistte kontrollü bir çarpışma senaryosunda birbirine yönlendirildi. Bu tür testler, sadece mühendislik harikası araçların sınırlarını zorlamakla kalmayıp, aynı zamanda gelecekteki sürüş güvenliği standartları için de değerli veriler sunuyor.

Güvenlik Odağında Gerçekleştirilen Çarpışma Deneyi

Mercedes-Benz'in mühendisleri tarafından tasarlanan bu özel testte, iki adet elektrikli CLA modeli, birbirlerine doğru 56 km/s'lik sabit bir hızda ilerletildi. Bu hız, şehir içi trafik kazalarında sıkça rastlanan ortalama çarpışma hızlarına yakın bir değer olarak belirlendi. Testin temel amacı, çarpışma anında araçların içindeki yolcular için sunulan maksimum güvenlik seviyesini ölçmek ve darbe enerjisinin nasıl sönümlendiğini detaylı bir şekilde analiz etmekti. Mercedes-Benz'in yıllardır süregelen 'önce güvenlik' prensibinin bu testteki yansıması, en ince ayrıntısına kadar incelendi.

Sonuçlar ve Şaşırtan Detaylar

Yapılan kontrollü çarpışmanın ardından ortaya çıkan görüntüler ve elde edilen veriler, otomotiv sektörü için oldukça ilginç sonuçlar barındırıyor. Her iki araç da çarpışmanın şiddetiyle ciddi hasar alırken, öncelikli olarak kabin içindeki yaşam alanının bütünlüğünün korunması hedeflendi. Mercedes-Benz'in gelişmiş darbe emici teknolojileri ve yüksek dayanımlı çelik iskelet yapısı, bu zorlu testte kendini bir kez daha kanıtladı. Elde edilen raporlara göre, çarpışma anındaki deformasyonların belirli bölgelerde yoğunlaştığı, ancak kritik yolcu kompartımanının şaşırtıcı derecede sağlam kaldığı gözlemlendi. Bu durum, elektrikli araçların batarya güvenliği konusunda da markanın ne kadar titiz çalıştığını gösteriyor; çünkü batarya paketlerinin hasar görmemesi ve yangın riskinin minimize edilmesi, elektrikli araç güvenliğinde en önemli unsurlardan biri.

Geleceğe Yönelik Güvenlik Standartları ve Elektrikli Mobilite

Bu tür kapsamlı testler, sadece mevcut modellerin güvenliğini tescillemekle kalmıyor, aynı zamanda gelecekte üretilecek araçlar için de yeni güvenlik parametreleri belirliyor. Mercedes-Benz'in bu çarpışma deneyinden elde ettiği bilgiler, batarya yerleşimi, şasi tasarımı ve pasif güvenlik sistemlerinin daha da iyileştirilmesi için kullanılacak. Elektrikli mobiliteye geçişin hızlandığı günümüzde, tüketicilerin en büyük endişelerinden biri olan güvenlik konusu, markalar için en öncelikli gündem maddesi olmaya devam ediyor. Mercedes-Benz'in bu cesur testi, markanın güvenlik konusundaki kararlılığını ve elektrikli araç teknolojisindeki liderliğini pekiştiriyor. Testin detaylı analiz sonuçları ve raporları, önümüzdeki günlerde otomotiv dünyasıyla paylaşılacak ve sektördeki güvenlik standartlarına ışık tutacak.

Mercedes-Benz'in elektrikli otomobillere yönelik bu tür kapsamlı güvenlik testleri, sektördeki diğer üreticilere de ilham kaynağı olmakta ve tüm markaları daha güvenli araçlar üretmeye teşvik etmektedir. Teknolojinin ilerlemesiyle birlikte, elektrikli araçların hem çevre dostu hem de en güvenli ulaşım araçları olması hedefleniyor. Bu test, bu hedefe ulaşmada atılan önemli adımlardan biri olarak kayıtlara geçti.